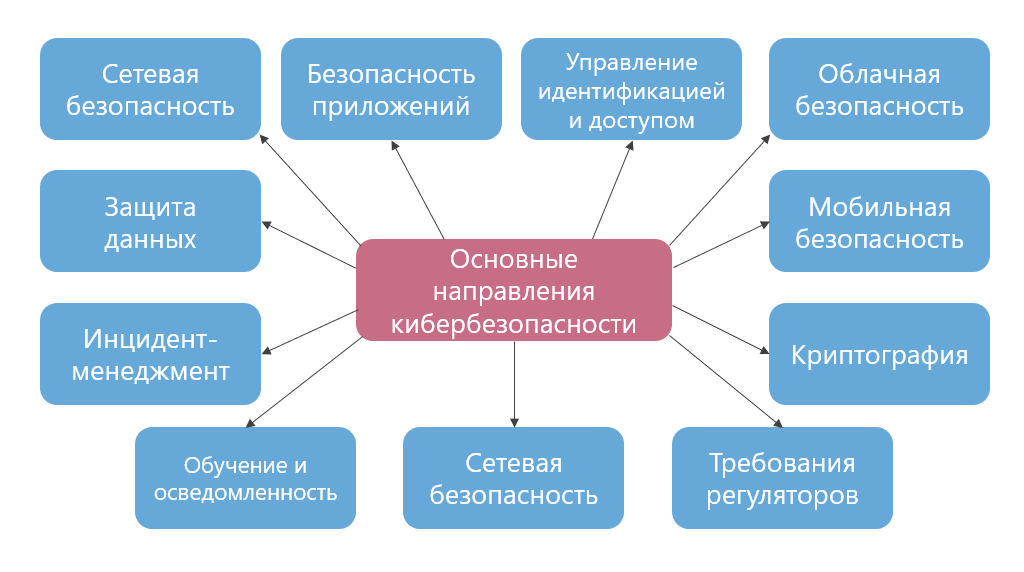
Понимание различных видов кибератак является основой для эффективной защиты информационных систем. Кибератаки и способы их предотвращения охватывают множество методов, которые злоумышленники используют для получения несанкционированного доступа, кражи данных или вымогательства. Среди наиболее распространённых видов атак выделяются фишинг, DDoS-атаки, вредоносное ПО, а также атаки на уязвимости в программном обеспечении.
Фишинг направлен на обман пользователя с целью получения его конфиденциальной информации, такой как пароли или банковские данные. DDoS-атаки заключаются в перегрузке серверов или сетей большим объёмом запросов, что приводит к отказу в обслуживании законных пользователей. Вредоносное программное обеспечение может испортить систему, украсть данные или создать «заднюю дверь» для дальнейших атак. Кроме того, уязвимости в софте позволяют получать контроль над устройствами, если их своевременно не обновлять.
Каждый из этих типов имеет свои специфические признаки и способы эксплуатации, что требует от специалистов по безопасности постоянного мониторинга и анализа угроз. Своевременное выявление и понимание используемых методов увеличивает шансы на успешно предотвращение кибератак и сохранение целостности корпоративных и личных данных.
Технологии и методы обнаружения угроз
Для защиты от кибератак важным является применение современных технологий и методов обнаружения угроз. Они позволяют своевременно выявлять попытки несанкционированного доступа и другие вредоносные действия. В первую очередь необходимо использовать системы мониторинга и анализа безопасности, такие как SIEM (Security Information and Event Management), которые собирают и обрабатывают данные из различных источников для выявления подозрительных событий.
Также важную роль играют системы обнаружения и предотвращения вторжений (IDS/IPS), которые анализируют сетевой трафик на предмет признаков атаки и могут автоматически блокировать вредоносные действия. Еще одним эффективным методом считают антивирусные программы с возможностями эвристического анализа, позволяющего выявлять неизвестные образцы вредоносного ПО по подозрительному поведению.
Кроме того, современные решения основаны на применении машинного обучения и искусственного интеллекта, что существенно повышает точность обнаружения и снижает количество ложных срабатываний. Благодаря этим технологиям компании могут быстро реагировать на новые виды угроз и адаптировать защитные меры под меняющиеся условия.
Роль человеческого фактора в предотвращении кибератак

Несмотря на развитие автоматизированных систем безопасности, роль человека в предотвращении кибератак остаётся ключевой. Пользователи и сотрудники организации зачастую становятся целью социальной инженерии, что делает их уязвимым местом. Кибератаки и способы их предотвращения не могут быть полностью успешными без повышения осведомлённости и обучения персонала.
Обучение должно включать в себя правила безопасного поведения в интернете, методы распознавания фишинговых сообщений и основных приемов социальной инженерии. Важно проводить регулярные тренинги и симуляции атак, чтобы пользователи могли на практике отрабатывать навыки реагирования на инциденты. Кроме того, следует внедрять строгие политики использования паролей, аутентификации и управления доступом, минимизируя человеческий фактор риска.
Только комплексный подход, сочетающий технические средства и грамотное взаимодействие с сотрудниками, обеспечит надежную защиту инфраструктуры от инсайдерских угроз и ошибочных действий, которые могут привести к серьезным последствиям.
Основные методы защиты и профилактики кибератак
Эффективное предотвращение кибератак требует применения комплексного набора мер, направленных на укрепление безопасности на всех уровнях. В первую очередь следует обеспечить регулярное обновление программного обеспечения и операционных систем, устраняя известные уязвимости. Контроль доступа и многофакторная аутентификация значительно снижают риск несанкционированного проникновения.
Кроме технических мер, важна организация резервного копирования данных, что позволяет быстро восстановиться после инцидентов, таких как атаки-вымогатели. Не менее значимы правила сегментации сети, которые ограничивают распространение вредоносного ПО при взломе части инфраструктуры.
- Постоянный мониторинг и анализ безопасности — для своевременного выявления угроз;
- Обучение сотрудников — снижение риска человеческих ошибок;
- Использование современных средств защиты — антивирусы, IDS/IPS, SIEM;
- Регулярное обновление систем — устранение уязвимостей;
- Резервное копирование — возможность восстановления данных;
- Сегментация сети — ограничение распространения вредоносных программ.
Комплексное применение этих методов обеспечивает надёжную защиту корпоративных систем и персональных устройств, минимизируя возможные ущербы от кибератак.